病院を攻撃したハッカーが一転、謝罪。「治療に使う機械が動いてるのを知らなかった」
なんで病院狙ったし。
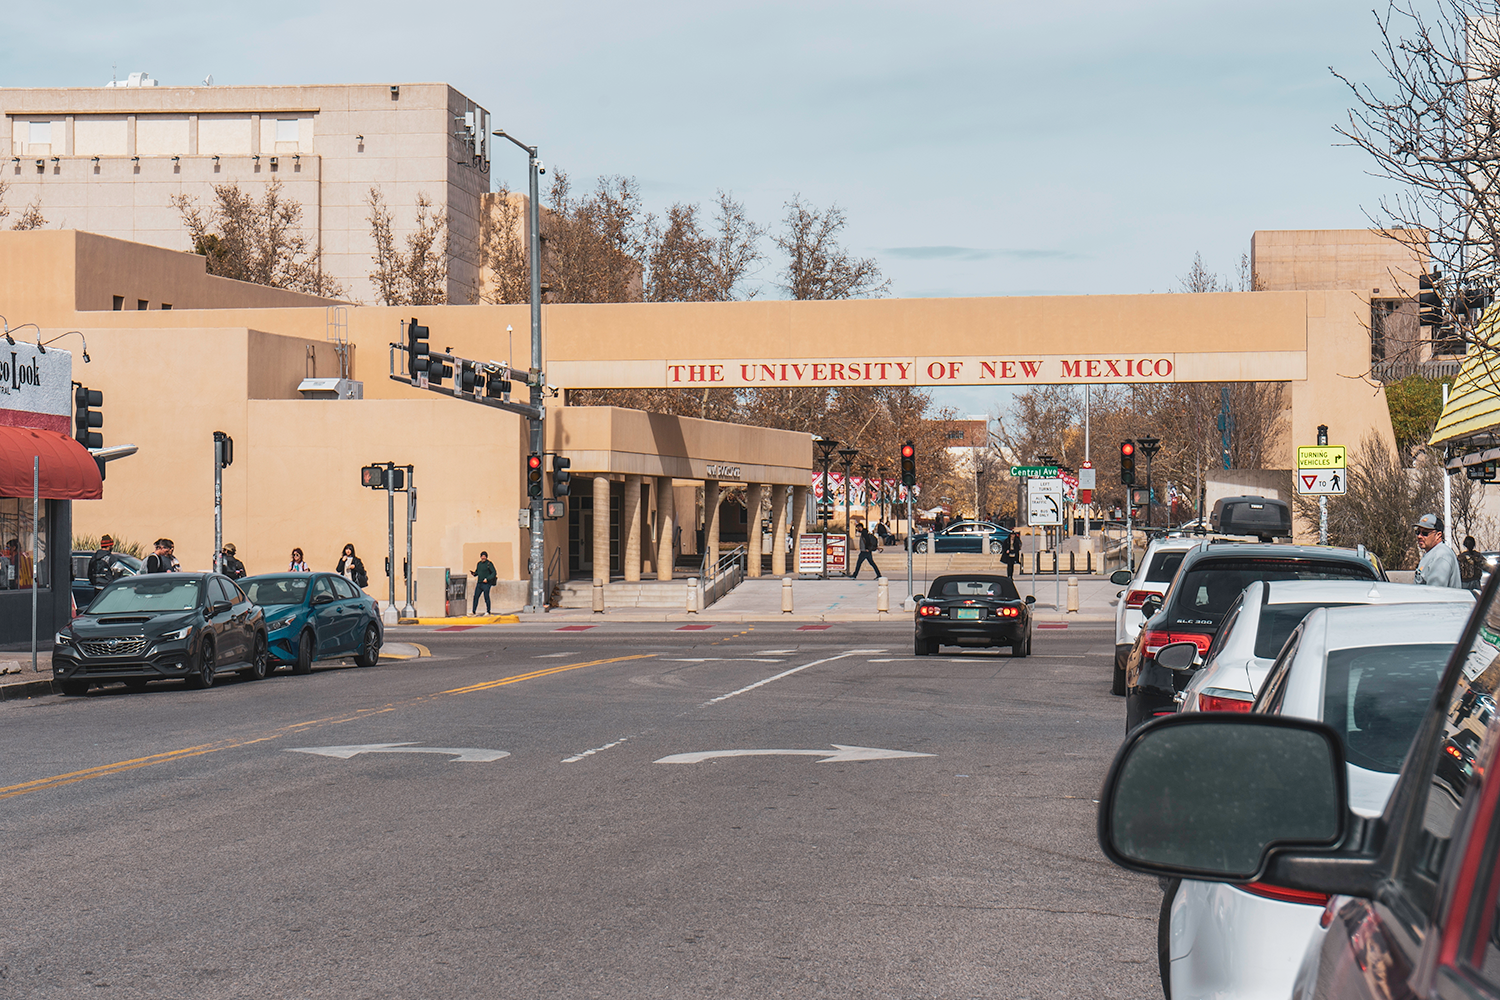
アメリカ南部のニューメキシコ州にあるニューメキシコ大学健康科学センター(以下UNMHSC)をハッカー集団が攻撃し、医療サービスが完全にまひしてしまう事件が発生しました。狙い通りなのかと思いきや、その後、ハッカー集団が意外な行動に出たみたいですよ。
ハッカーのせいで医療サービスが機能停止
月曜日(10月26日)の午前11時ごろ、UNMHSCのITチームが、サイバーセキュリティ上の脅威を検知し、即座に被害を広げないための封じ込めを開始しました。
攻撃の対象はバーチャルかもですが、対象が医療機関だけに、その影響はかなりリアルでした。
同日午後12時30分から2時30分までの2時間、救急車の受け入れがストップし、搬送先をUNMHSCがあるアルバカーキ市内および、サンタフェにある別の病院に変更。
って、アルバカーキとサンタフェは約100km離れているんですけど…。
チームがネットワークの保護に追われるなか、その日の外来手術や予約診療もすべてキャンセルになりました。
ちなみに、傘下のニューメキシコ大学病院は、州内で唯一のレベル1外傷センター。重度の外傷を負った患者を受け入れる最高水準の救急医療施設です。そこが一時的にでも止まったのは、なかなかの緊急事態です。
翌火曜日の午後、UNMHSCは、重要な電子システムが復旧したと発表しました。公式コメントは次の通りです。
ニューメキシコ大学ヘルス傘下のすべての病院は通常通り開院しました。救急車の受け入れも通常に戻り、各クリニックでも予定されていた診察や処置を再開しています。
調査の結果、影響が出たのは一部の利用者用端末で、中核となるシステムやサーバーへの侵入はありませんでした。チームは外部のパートナーと協力してネットワークの安全を確保し、州と連邦の捜査機関に通報しました。
ただ、キャンパス側には少し影響が残りました。火曜日も、ニューメキシコ大学の医学部、看護学部、薬学部、公衆衛生学部の授業は休講のままで、現場に不可欠なスタッフ以外は自宅待機に。
その後、「UNMHSCにおける授業と研究活動は、水曜日に再開。ニューメキシコ大学保健施設全体の臨床業務も完全に機能しています」と報告されています。
この事件は現在も捜査中のため、大学側が公表できる情報の範囲が限定されているかもしれません。なお、ニューメキシコ大学は、今回の事件をランサムウェア(データを暗号化して使用不能にしたうえで身代金を要求するマルウェア)による攻撃だとは明言していません。
ハッカー集団「BYOD」が犯行声明、からの急な謝罪
大学側が対応に追われるなか、BYODと名乗るハッカー集団が動き出します。Tor(トーア: 匿名で通信するためのネットワーク)の裏サービスとして運営されているデータ漏洩サイトにニューメキシコ大学を掲載したんです。
投稿の内容はかなり強気で、メインキャンパスと病院部門で計3万6000台の端末に不正侵入したと宣言し、Oracle(オラクル)のデータベース2つや人事・給与システム、学生の記録、内部メール、電子カルテの名簿まで入手したと主張。社会保障番号を含む、学生と職員全員の個人情報も抜いたと書かれています。
ダークウェブ(匿名性の高いネットワーク領域)のフォーラムやランサムウェア集団のリークサイト、サイバー犯罪のチャンネルを監視しているDark Web Informer(ダークウェブ・インフォーマー)が転載したX(旧Twitter)への投稿には、こんな挑発的なメッセージがありました。
貴校のネットワークとインフラ全体、つまり大学全体が完全に侵害されたということだ。いずれにしても、我々の連絡先はわかっているだろう(『連絡先』タブからどうぞ)。我々と貴校のチーム間で連絡が取れ次第、掲載を取り下げる。
‼️🇺🇸 University of New Mexico has been named by BYOD ransomware The full post reads: 36,000 Machines Compromised, both AD forests (Main Campus + Hospital Sector(with appointments, patient information + research)) With GPOs, Two Oracle databases, every student + employee PII (including SSNs), research information, entire Entra Tenant, Oracle HR + Payroll + Banner Student Records, Internal Emails, Cerner EHR rosters. This is your entire network and infrastructure compromised, the entire university COMPLETELY. Anyways, you know where to find us (contact tab). We will take you down when communication has been established between our team and yours. 💥 No delays. No guessing. No redactions. Get the intel threat actors see, the moment they post it. https://t.co/281Qjc6p2J
— Dark Web Informer (@DarkWebInformer) October 26, 2026
ところが、火曜日にBYODが急にトーンを変えました。新たな投稿で、病院部門に限定して、ロックされたままの端末の復号キー(暗号化を解除する鍵)を無料で提供すると発表したのです。実際に公開されたメッセージの全文がこちら。
ロックされている残りの端末について、復号キーを無料で提供します(病院部門に限ります)。
患者の治療をリアルタイムで支援する機器が稼働しているとは知りませんでした(予約情報、患者情報、研究データのみであればロックしたままにしていたでしょう)。
データは引き続き保持しますが、病院部門に限って復号キーを提供します。Session(セッション)を通じてお気軽にご連絡ください。影響を受けた患者のみなさまは、その証拠をご提示いただければ、ご不便をおかけしたお詫びとして一人あたり最大2500ドル(39万5000円。1ドル158円換算)をお支払いします。
改めてお詫び申し上げます。私たちにも良識と心があり、悪党ではありません。
ただし、セキュリティ対策の不備によって顧客データの侵害を招く企業に対しては、今後も責任を追及し続けます。それこそが私たちの活動開始の理由であり、今後もその姿勢を貫くつもりです。
BYODがシステム復旧に寄与するような復号支援を行なったかどうかは不明です。米GizmodoはUNMHSCにコメントを求めましたが、記事公開の時点では回答がありませんでした。
大学の公式発表もBYODの言い分を認めておらず、どこまでが本当なのかは現時点で未確認のままです。
Following a cybersecurity incident, those responsible may attempt to exploit public concern through additional scams, including false offers of payments or compensation. https://t.co/0nfSoRj3UB
— UNM Health Sciences (@UNMHSC) October 28, 2026
BYODに関する大学側の公式声明にもっとも近いものは、水曜日のアップデートに書かれた以下の一文(上のXへの投稿を参照)でした。
サイバーセキュリティ上の事件のあと、犯行グループが世間の懸念を悪用して、虚偽の金銭支払いや補償の申し出を含むさらなる詐欺を仕掛けてくる可能性があります。
また、同じ投稿のなかで、「UNMは、今回の脅威の背後に存在するいかなるグループにも譲歩していません」とキッパリ言い切っています。
そもそもBYODってどんな集団?
今回、強気な姿勢からいきなり謝罪ムーブを見せたBYODは、約1カ月前に出現したばかりの比較的新しいランサムウェア集団です。
BleepingComputer(ブリーピング・コンピューター)によると、データ流出サイトにはT-Mobile(ティーモバイル)を含む6組の被害者が掲載されており、うち盗んだと主張する3件のデータはすでに公開済み。
自分たちの活動について、セキュリティの脆弱(ぜいじゃく)性を暴露し、データ管理者の責任を問う「pentesting(penetration test=ペンテスト: ハッキング手法を用いてセキュリティの弱点を検証するテスト)」の一種だと説明しています。
初期のターゲットのひとつが、Trump Mobile(トランプ・モバイル)でした。BYODは、3,615件の顧客データと主張するデータベースを公開しました。のちに、記者やセキュリティ研究者が一部を本物だと確認しています。
流出したファイルには、本名、メールアドレス、電話番号、住所、オーダーの詳細が含まれていました。
International Cyber Digest(インターナショナル・サイバー・ダイジェスト)によると、Trump Organization(トランプ・オーガニゼーション)の最高情報責任者(CIO)であるエリック・ブルネット氏や、アメリカ連邦議会議員のマイク・ケリー氏に関連する記録も含まれていたといいます。
BYOD側は、Trump Mobileの提携先であるLiberty Mobile(リバティ・モバイル)の端末がマルウェアに感染したのが情報漏洩の原因だと主張していて、Trump Mobileからは「この件に対応するセキュリティチームは存在しない」と回答があったと主張しています。
ランサムウェア集団による公的な謝罪や、無料の復号キー提供はレアですが、前例がまったくないというわけでもありません。
2023年1月には、LockBit(ロックビット)がトロント(カナダ)のHospital for Sick Children(トロント小児病院)への攻撃について正式に謝罪しました。
傘下の加盟グループが、医療機関を標的にすることを禁止する内部ルールに違反したのが理由で、LockBitはそのグループを追放し、無料の復号ツールを公開したと説明しています。
なお、病院側は身代金を払っておらず、バックアップから復旧を進めていると発表しました。
似たような事例としては、アイルランドのHealth Service Executive(HSE)を攻撃したあとのConti(コンティ)の対応や、TeslaCrypt(テスラクリプト)による暗号化を解除するマスターキーの公開などが挙げられます。
地元紙のAlbuquerque Journal(アルバカーキ・ジャーナル)の報道によると、米連邦捜査局(FBI)による分析が続いており、患者のデータが漏洩したかどうかについてはまだ不明なまま。
一部の端末についても、大学側は電源を入れないようにと職員に通達しているとのこと。また、ニューメキシコ大学保健施設がBYODと接触したかどうかについてもコメントを控えています。
記事執筆段階(日本時間10月31日午前9時)では、この事件の進展に関する新しい情報は発表されていません。
関連記事:
【分析】物価高騰よりも「尻」、トランプ氏が男性の体に言及するのをやめられない理由
レオ14世が米中間選挙に郵便投票 米選挙にローマ教皇が投票するのは初めて
アメリカ、ウクライナへのパトリオットミサイル500発の売却を承認