Google広告の代理店アカウントに不正アクセス 顧客アカウントからカジノ広告無断配信 パスキー設定も侵入許す
インターネット広告の運用を手掛けるソルティドッグ(愛媛県松山市)は10月6日、顧客の広告アカウントをまとめて管理する「Google広告マネージャーアカウント」(MCC)が10月5日に第三者による不正アクセスを受け、配下にある顧客アカウントから、オンラインカジノへ誘導する広告キャンペーンが無断で作成・配信されたと発表した。
MCC配下のすべての顧客アカウントが対象で、連絡が取れた顧客のうち約半数で広告費用の発生を確認した。同社は現在も自社MCCにログインできず、顧客情報を確認できないため、すべての顧客には連絡できていない。
侵入の起点は、同社が管理業務に使っていたGoogleアカウントの1つへの不正アクセス。このアカウントには複雑なパスワードに加え、パスキーとセキュリティキーによる2段階認証を設定していたが、具体的な侵入経路や認証を突破された経緯は特定できていない。
MCCは、複数のGoogle広告アカウントを1つのログインでまとめて管理するための上位アカウント。広告代理店や、ブランドごとに広告アカウントを分けている企業などが使う。代理店の場合、顧客の広告アカウントを自社のMCCにリンクし、広告の作成や予算・ユーザー権限の管理などを一括で行う。
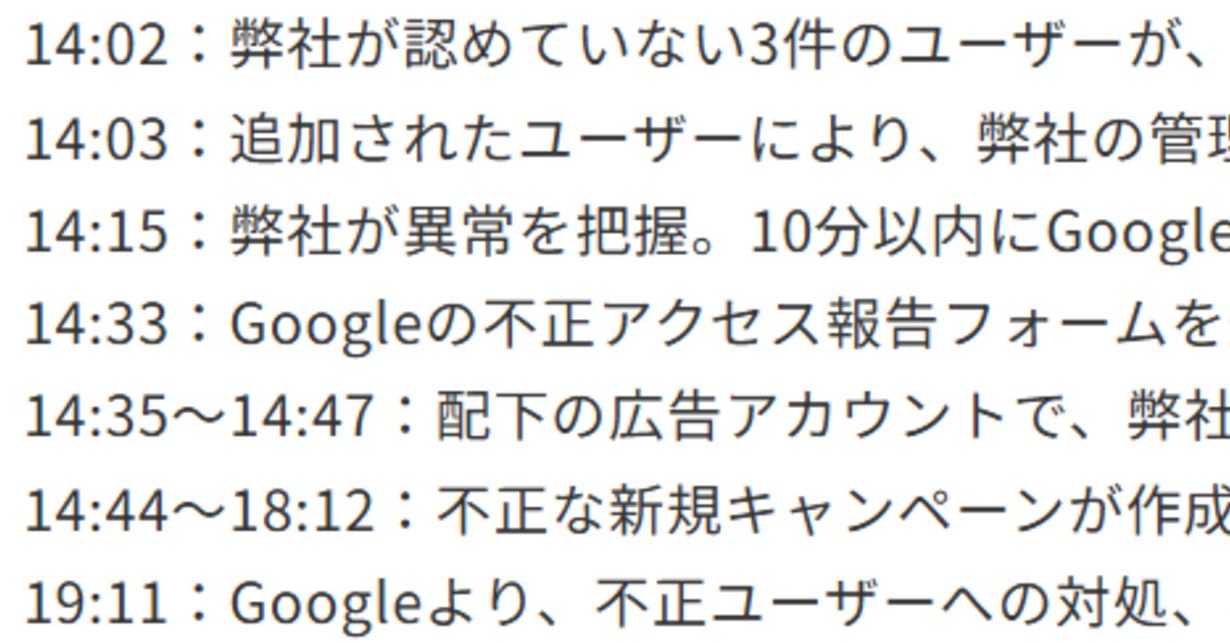
ソルティドッグによると、5日午後2時2分、同社が認めていない3件のユーザーが管理者権限でMCCに追加されたとの通知が届いた。その1分後、追加されたユーザーが同社の管理用アドレスの管理者権限を取り消し、同社はMCCへのアクセス権限を失った。
同社は午後2時15分に異常を把握し、10分以内にGoogleの代理店担当者へ報告。午後2時33分にはGoogleの不正アクセス報告フォームにも送信したが、Googleから「不正ユーザーへの対処やアカウントの保護措置を実施した」との連絡があったのは午後7時11分だった。
Googleの対応が完了するまでに、不正広告の配信が行われた。攻撃者は午後2時35分から47分にかけ、配下の広告アカウントを同社MCCから切り離して外部のMCCにつなぎ替え、午後2時44分から6時12分にかけて不正な新規キャンペーンを作成した。
不正なキャンペーンには検索広告、ディスプレイ広告、デマンドジェネレーション広告(YouTubeやDiscover、GmailなどGoogleのメディアを横断して配信できる広告)など複数あり、日予算を極端に高額に設定していた。一部のアカウントでは既存のキャンペーンも不正に変更されたという。
ソルティドッグの報告を受けたGoogleは、不正アクセスや不正操作を確認した顧客の広告アカウントも一時停止した。
また「ソルティドッグ株式会社02」など、同社名の末尾に数字を付けたMCCアカウントとのリンクも見つかっている。これらは「自社の管理するアカウントではない」として、リンクの承認依頼に応じないよう求めている。
追加ユーザーの削除や外部MCCとのリンク削除、自社MCCとのリンク再設定、不正キャンペーンの削除は、Googleと連携して済ませた。自社MCCの復旧に向けては、引き続きGoogleと対応を進めている。
広告アカウントの復旧や返金には管理者の本人確認などが必要なため、同社は手続きを代行できない。顧客はGoogleの不正アクセス報告フォームから報告し、アカウントの復旧と2段階認証の有効化を済ませた上で返金を申請する必要がある。
再発防止に向け、管理用アカウントに追加の認証を導入し、アクセス権限を最小限に絞る。利用端末と利用環境の安全性も確かめ、アカウントの管理体制を見直す。パスキーなどを設定していても侵入を許したことから、認証設定だけで安全性を判断せず、端末や利用環境を含めた対策を検討する。
Copyright © ITmedia, Inc. All Rights Reserved.本記事は制作段階でChatGPT等の生成系AIサービスを利用していますが、文責は編集部に帰属します。
関連記事:
JBL、コンパクトかつ価格を抑えたアクティブモニタースピーカー「305P MkIII」
新型VRヘッドセット「Pimax Crystal Pro」発表、