個人情報を集めるだけ集め…流出の裏に日本企業の「データ中毒」
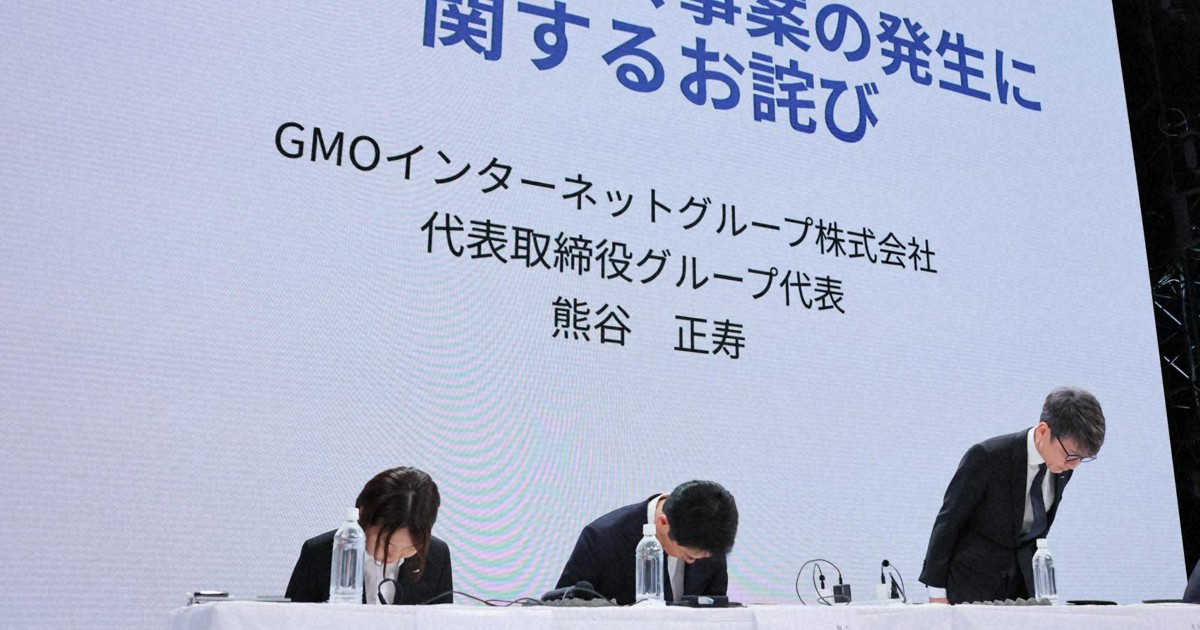
不正アクセスによる企業の個人情報漏えいが急増している。
GMOインターネットグループが運営するサービスが不正アクセスを受けた問題では、子会社のセキュリティー企業がシステムの脆弱(ぜいじゃく)性を指摘していたことが分かり、対策の不備が批判を呼んだ。
「日本企業は個人情報データを集めれば集めるほど良いという、いわば『データホリック(中毒)』状態になっています」
そう指摘するのは、プライバシーや個人情報保護を巡る憲法や情報法が専門の宮下紘・中央大教授だ。
厳格に個人情報が保護されている欧州連合(EU)と比べ、日本では規制が後手に回っているという。
日本企業が「データホリック」状態から抜け出すには、何が必要なのか。【聞き手・待鳥航志】
<主な内容> ・10年前から変わらない情報流出問題の構造 ・EUの一般データ保護規則とは? ・個人情報保護を重視、背景にナチスの教訓 ・なぜ日本の個人情報保護法は緩い?
・求められる議論は
「中毒」になる日本企業
「日本では2010年代以降、ビッグデータを活用せよという風潮の中で、データは集めれば集めるほど良いのだと考えられてきました」
10年代はスマートフォンの普及や、センサー機器の小型化などによってビッグデータが効率的に収集できるようになった時期だ。政府もビッグデータの活用を推進し、14年の情報通信白書で、データ流通・利活用を促進して個人・企業・政府などの間で円滑に循環させ、「イノベーションを加速させ、経済成長への貢献を高めていくこと」が重要だと位置づけた。
企業にとって、データを収集すること自体が目的となってしまう状況を「データホリック」と宮下氏は形容する。
「そもそもデータを必要以上に持たないことがサイバー攻撃に対する最大の防御にもなることは、今回の情報漏えい問題からも明らかです。活用する情報を最小限にすることは、情報活用の『攻め』にもなるのです」
個人情報流出が目立つ訳
近年、大規模な個人情報漏えいが目立つ背景として、宮下氏は二つの理由を挙げる。
一つ目は、2020年以降の新型コロナウイルス流行下で、本人確認をオンラインで遠隔実施する慣行が一気に広まったことだ。
運転免許証といった本人確認資料のデータが、アプリなどで送信されるようになり、アプリそのものやクラウドサーバーの委託先企業など、不正アクセスの狙い先が増えた。
二つ目は、高性能な人工知能(AI)の普及だ。
宮下氏は「AIがサイバー攻撃のコストを下げた恐れがあります」としたうえで、「ただし、『一連の不正アクセスがAIによってなされている』と断定して問題化することには慎重にならなければなりません」とくぎを刺す。
不正アクセスの実行者や、不正アクセスを受ける隙(すき)を作っているのは、あくまで人間だからだ。
「AI自体の是非に議論を向かわせ、人間の責任を見過ごす可能性があります」
変わらない情報流出の構造
たしかに企業による大規模な個人情報流出は、コロナ禍やAIの普及以前から繰り返されてきた。
2014年7月には通信教育大手「ベネッセホールディングス」(当時)で、不正に持ち出された延べ2億件のうち、約3504万件の個人情報が流出した事件が発覚した。
日本の個人情報保護法では、不要な個人情報を削除することはあくまで「努力義務」とされている。
「この事件の時点で、古いデータ削除を努力義務ではなく義務化しなければいけなかった」と宮下氏は指摘する。
企業にとって、データの削除作業にはコストが伴う。金融庁に厳しく監督されている金融機関を除けば、多くの企業がいまも退会者などのデータを残している可能性があるという。
個人情報保護、海外では
一方、海外では、個人情報の取り扱いがより厳格に規制されている国もある。
欧州連合(EU)の一般データ保護規…
1日あたり約35円!月額1,078円(税込)で読み放題
関連記事:
【明日の好悪材料】を開示情報でチェック! (11月10日発表分)
AI急落で試練の秋相場、米アンソロピック上場と11月IPOの行方 <株探トップ特集>