阪急・阪神百貨店も個人情報漏洩 予約サイト経由126万件 クレジットカード漏洩も調査
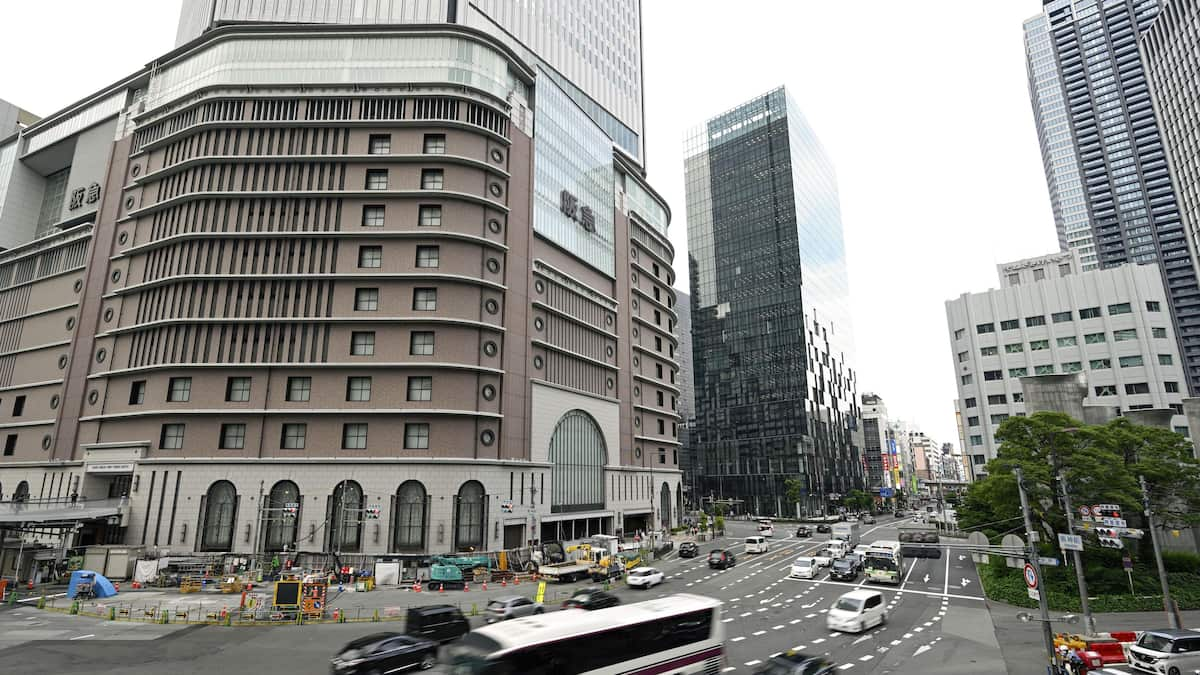
阪急阪神百貨店の親会社、エイチ・ツー・オー(H2O)リテイリングは19日、百貨店の予約サイトなどが不正アクセスを受け、「H2O ID」のうち約126万件の個人情報が漏洩(ろうえい)したと発表した。ほぼ全ての「H2O ID」会員情報が漏洩したとみられるという。現時点で、不正利用や二次被害の発生は確認されていないとしている。
同社によると、阪急阪神百貨店が運営する「阪急百貨店・阪神百貨店予約サイト」「HANKYU HANSHIN E-STORES」「Remo Order」の3サービスが不正アクセスを受けた。
16日に「阪急百貨店・阪神百貨店予約サイト」を経由し、顧客管理システムへの第三者による不正アクセスを確認。同日、外部からの不正な通信を遮断するなどの緊急措置を取り、被害の拡大を防ぐため、同サイトのシステム全体を停止した。
17日には、「HANKYU HANSHIN E-STORES」と「Remo Order」でも不正アクセスが確認されたため、同日に両サイトのシステム全体を停止した。
今回の被害確認後、個人情報保護委員会に報告するとともに、警察に被害を申告したという。
漏洩した可能性がある情報は、「阪急百貨店・阪神百貨店予約サイト」経由では、「H2O ID」や名前、メールアドレス、住所、電話番号、年齢、生年月日など。「HANKYU HANSHIN E-STORES」と「Remo Order」では、商品注文履歴のほか、クレジットカードやポイントカードに関する一部情報も含まれており、漏洩の可能性を調べているという。
原因究明とセキュリティー上の脆弱(ぜいじゃく)性の修正を進め、安全性が確認され次第、サービスを再開する方針としている。
Google検索で「産経ニュース」を優先表示。ワンクリックで簡単登録
ジャンル :